Bandwidth Besar Tapi Koneksi Antar-Cabang Lambat? Bedah Arsitektur Enterprise Networking & Solusi IT Managed Services
-
Home
-
Enterprise Networking
-
Bandwidth Besar Tapi Koneksi Antar-Cabang Lambat? Bedah Arsitektur Enterprise Networking & Solusi IT Managed Services
Bandwidth Besar Tapi Koneksi Antar-Cabang Lambat? Bedah Arsitektur Enterprise Networking & Solusi IT Managed Services
Menambah bandwidth berkali-kali lipat tidak menyelesaikan koneksi kantor cabang yang lambat. Pelajari akar masalah topologi jaringan enterprise, kepatuhan UU PDP, dan pentingnya beralih ke IT Managed Services terkelola.
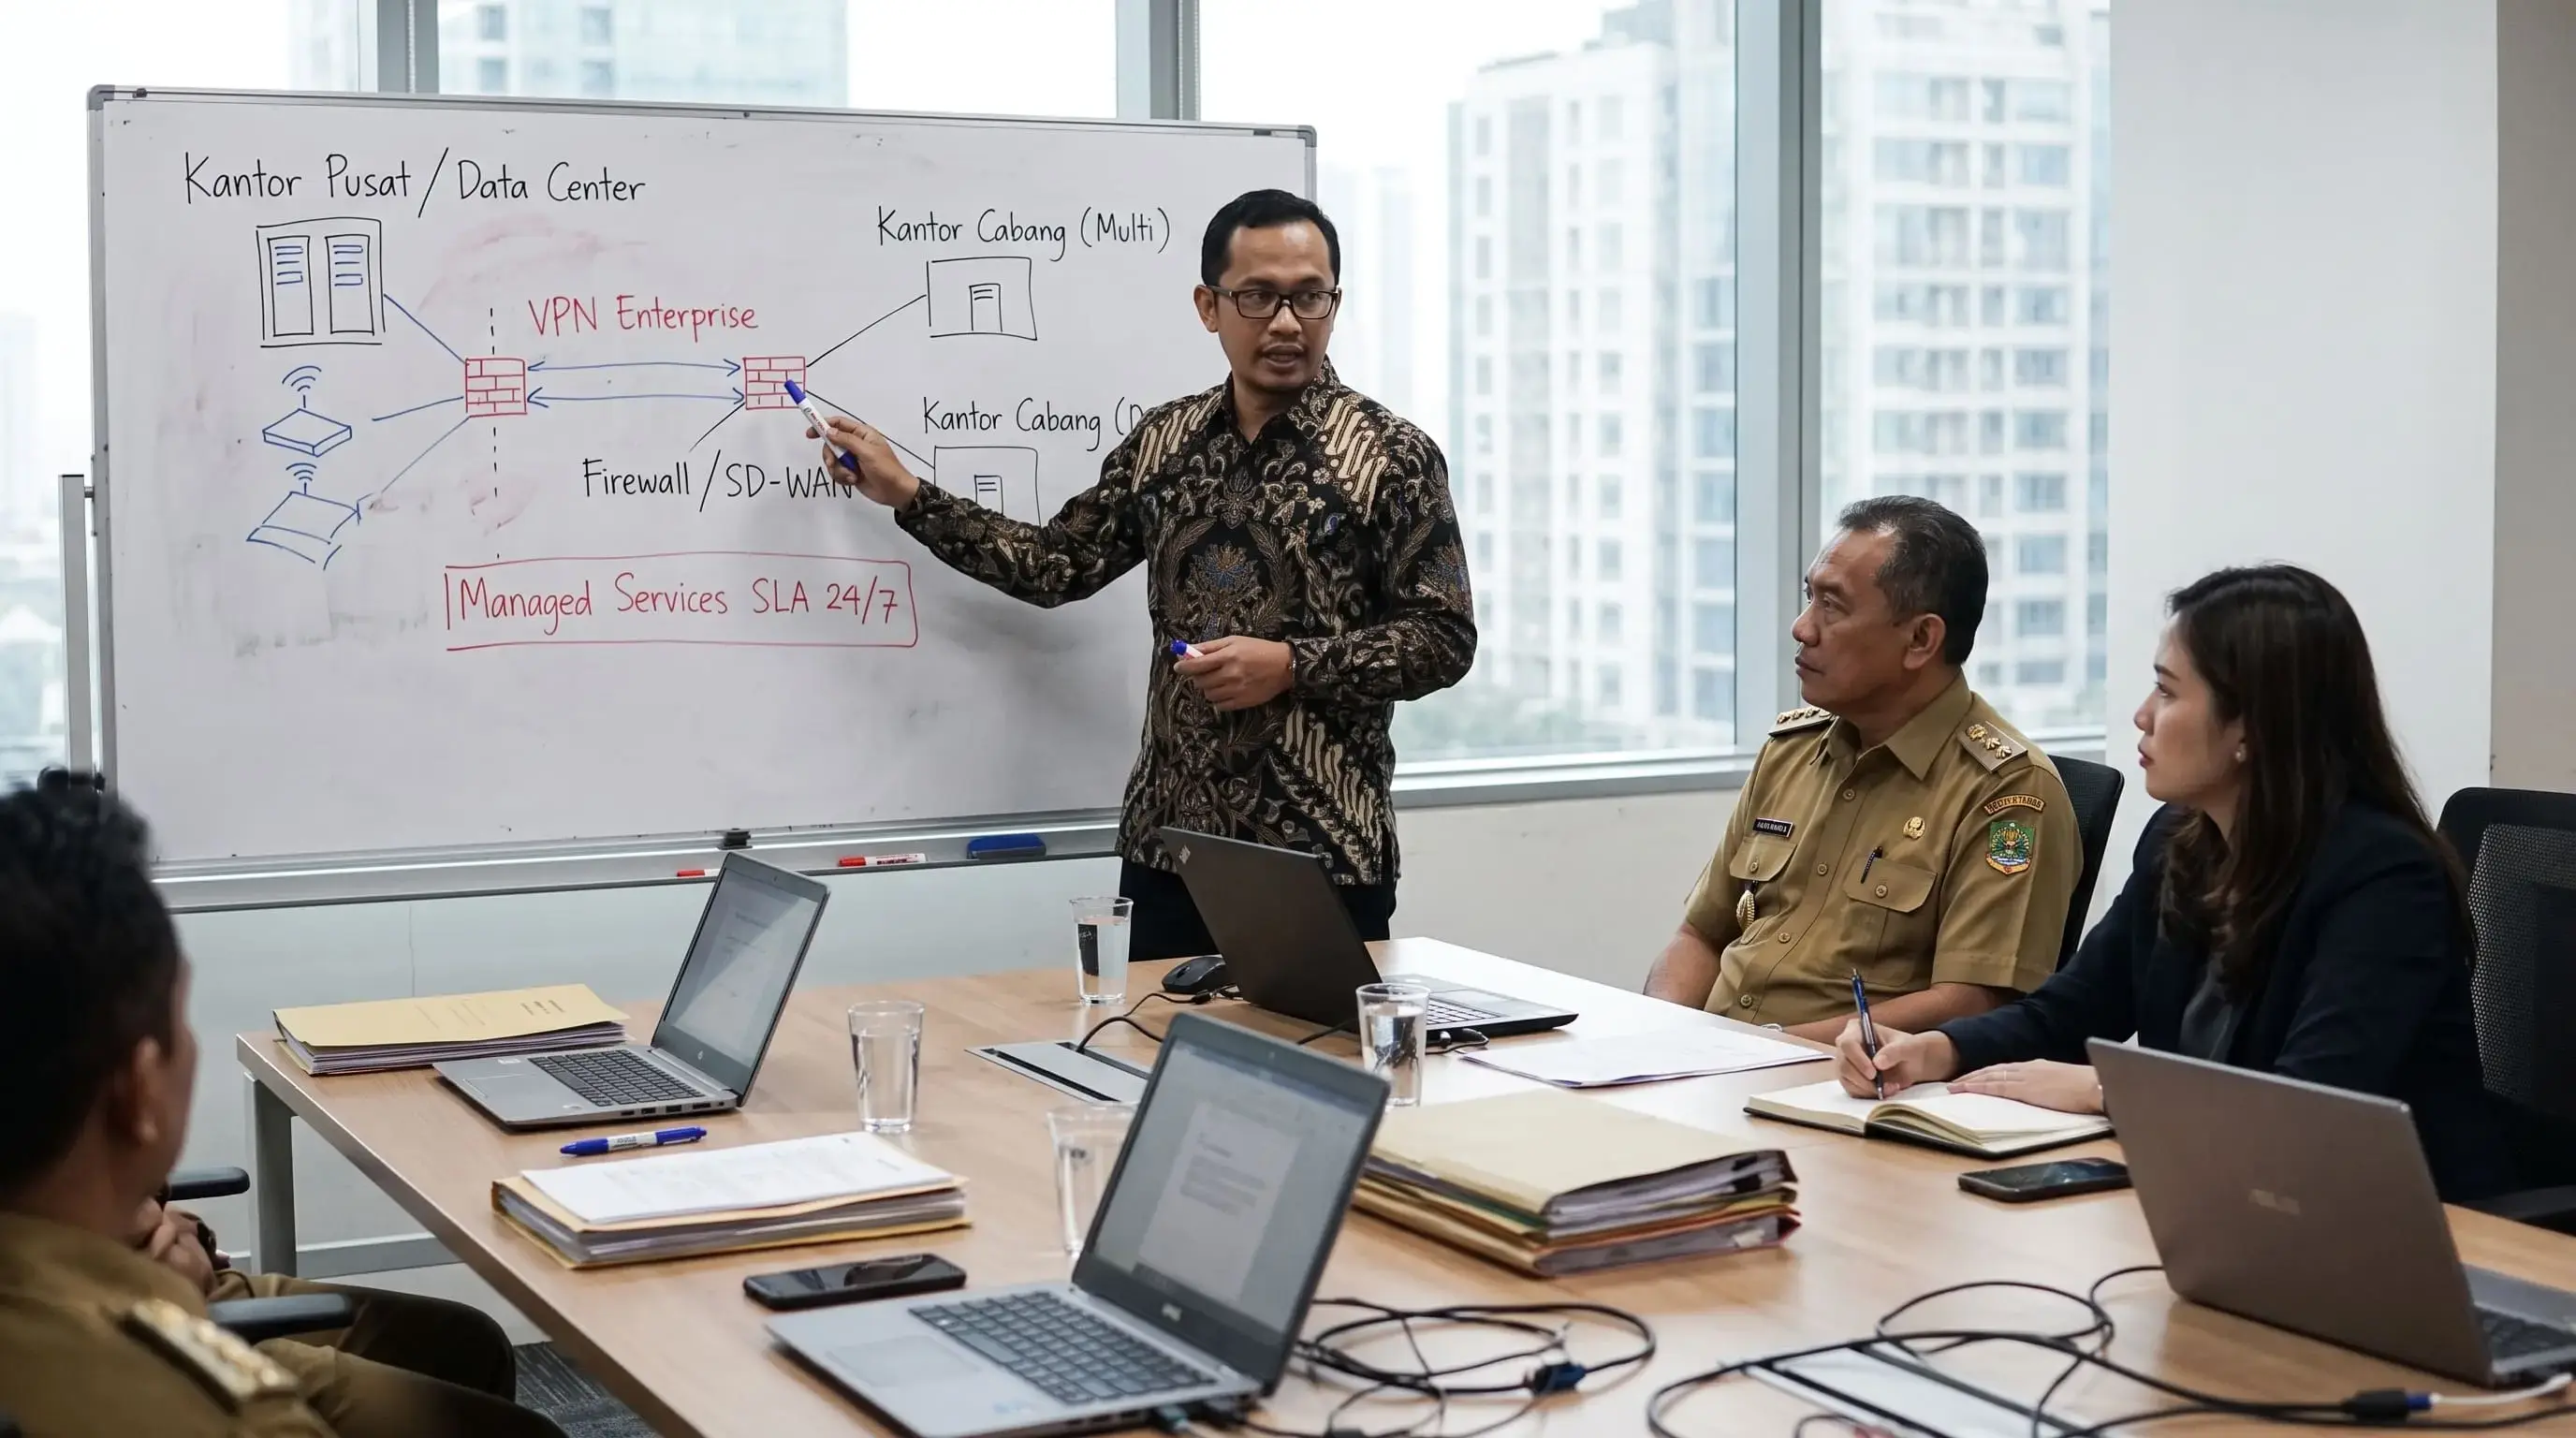
Ringkasan Eksekutif: Meningkatkan kapasitas bandwidth berkali-kali lipat bukanlah solusi utama dalam mengatasi latensi dan gangguan koneksi antar-kantor cabang. Pada skala enterprise dan instansi perbankan maupun pemerintahan, stabilitas dan keamanan komunikasi data ditentukan oleh desain arsitektur jaringan, segregasi jalur data, dan mitigasi risiko operasional melalui layanan IT Managed Services yang terstandarisasi.
Paradoks Bandwidth di Jaringan Multi-Cabang Korporasi dan Pemerintahan
Dalam pendampingan teknis di berbagai proyek korporasi skala enterprise (B2B) dan instansi pemerintahan (B2G), tim engineering Promark System kerap menemukan fenomena teknis yang seragam: organisasi telah mengalokasikan anggaran besar untuk menaikkan kapasitas internet kantor pusat dan cabang hingga ratusan Megabit per detik, namun staf operasional di kantor cabang tetap mengeluhkan hal yang sama:
- Aplikasi internal dan sistem operasional inti sering mengalami session time-out.
- Akses pertukaran file ke pusat data terpusat berjalan sangat lambat pada jam sibuk operasional.
- Komunikasi data terputus mendadak tanpa deteksi awal dari tim internal.
Faktanya, akar masalah jarang terletak pada besaran kapasitas pipa internet, melainkan pada arsitektur dan topologi jaringan yang digunakan. Menambah lebar jalur pada jalan yang memiliki persimpangan sempit tanpa manajemen rekayasa lalu lintas hanya akan memindahkan titik kemacetan, bukan melancarkan aliran data.
Mengapa Konfigurasi Standar Gagal Menopang Skala Enterprise?
Mengelola infrastruktur teknologi informasi untuk puluhan hingga ratusan titik operasional seperti jaringan bank daerah (BPR/BPD), fasilitas rumah sakit terpadu, manufaktur, maupun kantor dinas pemerintahan tidak dapat lagi disamakan dengan konfigurasi router kantor skala kecil (SOHO).
Ketika jaringan antar-cabang dibangun tanpa topologi terstruktur, beberapa kelemahan mendasar langsung muncul ke permukaan:
- Routing Overhead & Broadcast Storm: Beban tabel routing yang tidak dioptimasi dan ketiadaan segmentasi logikal menyebabkan paket broadcast membebani perangkat secara kontinu.
- Single Point of Failure (SPOF): Tidak adanya jalur failover redundan yang dinamis membuat putusnya satu jalur penyedia ISP langsung melumpuhkan koneksi kantor cabang secara menyeluruh.
- Blind Spot Keamanan & Kepatuhan Regulasi: Tanpa segregasi ketat, lalu lintas data publik dari internet bercampur baur dengan data sensitif instansi, membuka celah intrusi siber fatal dan melanggar ketentuan kepatuhan regulasi seperti Undang-Undang Perlindungan Data Pribadi (UU PDP).
Studi Kasus: Optimalisasi Jaringan Lembaga Perbankan dan Instansi Publik
Kasus Operasional: 40 Kantor Cabang dengan Keluhan Akses Database Lambat
Kondisi Awal: Sebuah institusi dengan puluhan kantor cabang menaikkan bandwidth kantor hingga 3x lipat demi mengatasi kendala lambatnya pelaporan transaksi. Namun, latensi antar-cabang tetap tinggi (ping spike > 150ms) dan aplikasi internal sering terputus di tengah proses entri data.
Diagnosa Teknis Promark System: Ditemukan bahwa lalu lintas akses internet staf, perangkat IoT publik, dan koneksi VPN core banking berjalan pada satu subnet fisik tanpa QoS (Quality of Service) dan tanpa prioritas rute enkripsi dedicated.
Solusi & Rekayasa Arsitektur:
- Implementasi segmentasi ketat (VLAN & Virtual Routing) antara traffic operasional perbankan dengan traffic non-kritis.
- Deploy topologi Enterprise VPN terenkripsi dengan rute dinamis dan mekanisme auto-failover antar-ISP.
- Integrasi monitoring proaktif berbasis telemetry jaringan langsung ke dashboard terpusat.
Hasil Akhir: Waktu tunggu transaksi turun hingga 70%, packet loss berkurang ke angka 0%, dan tim IT internal tidak lagi menghabiskan waktu menangani komplain koneksi harian.
3 Pilar Pembeda: Infrastruktur Jaringan Standar vs. Enterprise-Grade
Pendekatan modern menuntut transisi mendasar: dari sekadar konsep "jaringan yang penting menyala" menjadi Infrastruktur Terkelola (Managed IT Infrastructure) yang terukur. Tiga pilar teknis mutlak yang membedakannya mencakup:
1. Segmentasi Jaringan & Firewall Ketat (Physical & Logical Separation)
Lalu lintas data publik (akses internet umum, WiFi tamu, browsing) harus dipisahkan secara absolut dari lalu lintas data internal (server database, aplikasi operasional inti, core data transaksi). Pemisahan ini dilakukan baik di tingkat logikal (VLAN, subnetting, VRF) maupun aturan inspeksi paket mendalam (stateful firewall policy) guna memitigasi risiko pergerakan lateral jika satu endpoint terkena malware.
2. Arsitektur Enterprise VPN & SD-WAN dengan Rute Dinamis
Menghubungkan kantor pusat, data center terpusat, dan seluruh cabang memerlukan terowongan terenkripsi berstandar industri dengan latensi minimum. Dengan pendekatan SD-WAN dan multi-WAN dynamic routing, sistem secara otomatis mengalihkan jalur transmisi data ke link cadangan dalam hitungan milidetik saat terjadi degradasi sinyal pada link utama, menjaga operasional berjalan tanpa interupsi (zero downtime).
3. Service Level Agreement (SLA) & Pemantauan Proaktif 24/7
Pendekatan reaktif baru bertindak saat kantor cabang menghubungi bahwa server putus adalah pola masa lalu yang merugikan produktivitas institusi. Melalui Network Operation Center (NOC) yang memantau metrik latensi, utilisasi port, dan utilisasi resource perangkat secara kontinu, potensi anomali dapat diisolasi dan diperbaiki sebelum pengguna akhir menyadarinya.
Komparasi: Model Reaktif vs. Model IT Managed Services Promark System
| Parameter Teknis | Model Tradisional (Unmanaged) | Promark System (Enterprise Managed Services) |
|---|---|---|
| Pendekatan Penanganan | Reaktif (menunggu komplain pengguna) | Proaktif 24/7 (deteksi anomali sebelum dampak terasa) |
| Arsitektur Cabang | Konfigurasi router dasar tanpa pemisahan jalur | Segmentasi VLAN + Firewall terpadu + VPN Enterprise |
| Ketahanan Koneksi | Satu jalur down = seluruh operasional kantor mati | Multi-link failover otomatis dengan SD-WAN routing |
| Kepatuhan Keamanan (UU PDP) | Tinggi risiko kebocoran data, audit log minim | Enkripsi end-to-end terstandarisasi dan audit log lengkap |
| Fokus Tim IT Internal | Tersita menjadi "pemadam kebakaran" jaringan | Fokus 100% pada inovasi aplikasi dan strategi bisnis |
Transformasi Peran Tim IT: Dari "Pemadam Kebakaran" Menuju Inovasi Strategis
Bagi jajaran direksi, CTO, maupun pimpinan dinas instansi pemerintahan, menyerahkan kompleksitas topologi konektivitas multi-cabang kepada mitra terpercaya penyedia layanan terkelola bukan hanya soal efisiensi anggaran belanja modal (CAPEX) menjadi biaya operasional (OPEX).
Lebih dari itu, langkah strategis ini membebaskan talenta IT internal perusahaan dari tugas-tugas operasional rutin pemeliharaan router dan komplain jalur internet. Tim IT Anda dapat kembali fokus pada perannya yang sesungguhnya: mempercepat transformasi digital, mengoptimalkan aplikasi layanan pelanggan, dan mendorong pertumbuhan bisnis institusi.
Optimalkan Stabilitas Jaringan Multi-Cabang Organisasi Anda
Konsultasikan arsitektur konektivitas, audit keamanan infrastruktur, dan integrasi Enterprise VPN / SD-WAN terkelola bersama tim spesialis dari PT Promark Solusi Digital.
Artikel Terkait
Pelajari bagaimana Promark Vision AI menggabungkan deteksi APD berbasis computer vision dengan kontr...
Solusi terintegrasi Managed Service monitoring CCTV enterprise 5.000–20.000 endpoint berbasis WireGu...
Mengembangkan bisnis multi-cabang tanpa kendala koneksi putus dan ancaman kebocoran data. Pelajari b...